
Un AI Agent fonctionnel est-il prêt pour la production ?
Un AI Agent peut réussir ses tests fonctionnels, communiquer avec les applications métiers et automatiser plusieurs processus sans pour autant être prêt à intégrer un environnement de production.
Pour un CISO ou un CIO, la question n’est plus seulement de vérifier si l’agent fonctionne, mais de déterminer si son comportement reste maîtrisable, observable et réversible dans des conditions réelles d’exploitation.
En 2026, l’AI Agent Security devient ainsi un enjeu de validation opérationnelle. Avant d’autoriser un agent à intervenir dans un environnement critique, les entreprises doivent pouvoir démontrer que les contrôles de sécurité sont effectivement appliqués et testés.
Le NIST souligne dans ses travaux publiés en mai 2026 que les agents introduisent des risques spécifiques nécessitant une adaptation des pratiques de cybersécurité traditionnelles.
Pourquoi les audits de sécurité traditionnels ne suffisent plus
Cette approche rejoint les recommandations de l’OWASP, qui préconise notamment des tests adversariaux, des contrôles indépendants sur les actions sensibles et la conservation de preuves de validation avant les déploiements.
Les 25 contrôles essentiels de l’AI Agent Security
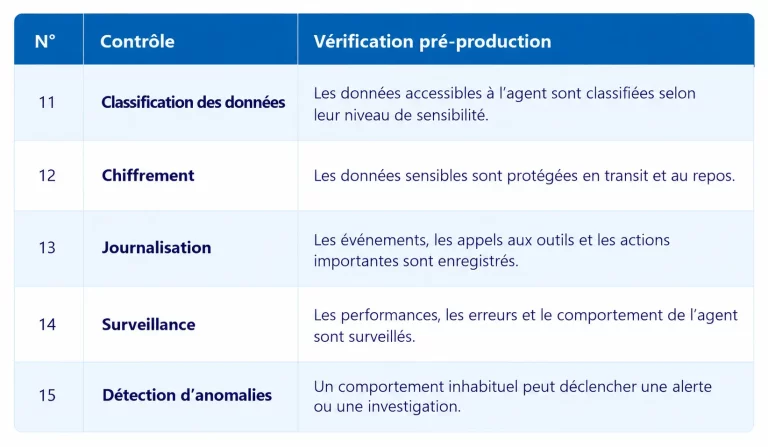
Pour structurer cette validation, les 25 contrôles peuvent être regroupés en cinq domaines complémentaires.
L’objectif n’est pas d’imposer systématiquement la même architecture à tous les agents, mais de disposer d’une méthode permettant d’identifier les contrôles applicables et de vérifier leur efficacité.
1. Identité et contrôle des accès

Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.
2. Sécurisation des connexions et des données

3. Protection et surveillance des informations
Cette validation permet notamment d’identifier les dépendances techniques qui pourraient exposer les systèmes métiers.
4. Contrôle des actions et limitation des incidents

Les recommandations OWASP insistent notamment sur la séparation entre décision et exécution, ainsi que sur la validation indépendante des actions à fort impact.
5. Résilience et gouvernance continue

Comment mesurer la maturité de sécurité des AI Agents ?
Illustration 1 : AI Agent Security Maturity Model
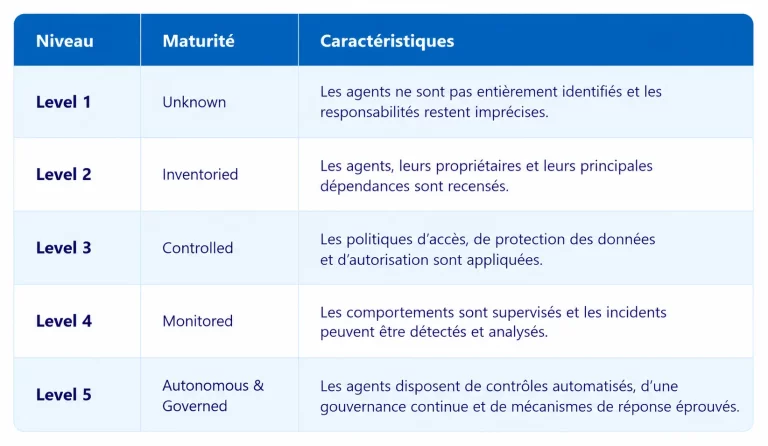
Ce modèle constitue une grille d’évaluation proposée pour l’article, et non une certification officielle ou une échelle statistique. Son intérêt est de permettre aux DSI de distinguer les agents simplement déployés de ceux dont la sécurité est réellement industrialisée.
Quels contrôles doivent bloquer la mise en production ?
Tous les contrôles ne présentent pas la même criticité.
L’absence d’un processus de revue documentaire n’a pas nécessairement les mêmes conséquences qu’un agent capable d’effectuer des opérations financières sans autorisation indépendante.
Une politique d’AI Agent Security doit donc distinguer les écarts acceptables temporairement des défauts qui empêchent le déploiement.
Illustration 2 : Matrice de décision avant production

Tester un AI Agent avant sa mise en production
L’OWASP recommande notamment d’intégrer des scénarios adversariaux aux pipelines CI/CD et de conserver les résultats des validations réalisées sur les versions destinées à la production.
AI Agent Security et environnements critiques en Tunisie
Pour les entreprises tunisiennes, les exigences de sécurité dépendent principalement de la criticité des processus et des informations manipulées.
Dans une banque, un agent peut être connecté à des applications transactionnelles ou à des données financières. Dans l’industrie, il peut intervenir dans la supervision de systèmes techniques. Dans les télécommunications, il peut contribuer à l’analyse d’incidents ou à l’automatisation de certaines opérations.
Ces usages nécessitent des contrôles adaptés aux conséquences potentielles d’une erreur ou d’une action non autorisée.
L’architecture d’hébergement constitue également un paramètre important. Un agent peut fonctionner sur une infrastructure locale, un cloud privé ou un environnement hybride, mais les responsabilités de sécurité doivent rester clairement définies.
Ce que les CIO et CISO doivent valider avant le déploiement
- La couverture des contrôles : Les exigences applicables sont identifiées et leur mise en œuvre est vérifiée.
- Les preuves de sécurité : Les tests démontrent que les mécanismes d’autorisation, de surveillance, d’interruption et de récupération fonctionnent réellement.
- L’acceptation du risque résiduel : Les éventuelles limites sont documentées, attribuées à un responsable et acceptées selon un processus de gouvernance défini.
Vers 2027 : de l’audit ponctuel à la sécurité continue
L’évolution des plateformes agentiques suggère que les évaluations de sécurité devront progressivement devenir plus automatisées.
Les entreprises pourraient ainsi intégrer davantage de contrôles directement dans les pipelines de développement, surveiller en continu les permissions et détecter les écarts de configuration avant qu’ils n’affectent la production.
Cette orientation est cohérente avec les capacités de gouvernance et de supervision des agents développées en 2026.
Microsoft a notamment étendu ses fonctionnalités de découverte, de contrôle des accès et de surveillance des agents dans ses solutions de sécurité d’entreprise.
Il s’agit toutefois d’une projection : le niveau d’automatisation réellement accessible dépendra des plateformes, des architectures et de la maturité des organisations.
La sécurité doit devenir un critère de mise en production
L’AI Agent Security ne doit pas être traitée comme une vérification supplémentaire réalisée à la fin d’un projet.
Elle doit faire partie des critères qui déterminent si un agent peut réellement être exploité dans un environnement d’entreprise.
Les 25 contrôles présentés permettent de structurer cette décision autour de l’identité, des connexions, des données, des actions et de la résilience.
L’objectif n’est pas d’accumuler des mécanismes de sécurité, mais de pouvoir démontrer que les risques sont identifiés, les protections sont opérationnelles et les incidents peuvent être maîtrisés.
Mesurez la maturité de sécurité de vos AI Agents
FAQ