
Un LLM connecté change le niveau de risque
C’est là que la prompt injection cesse d’être uniquement un problème lié aux réponses du modèle. Dans une architecture agentique, une instruction malveillante peut potentiellement influencer une chaîne d’actions réelles. OWASP souligne d’ailleurs que l’impact d’une prompt injection dépend fortement du contexte métier et du niveau d’autonomie accordé au système.
Le danger peut commencer dans un simple document
Une attaque ne nécessite pas forcément qu’un attaquant dialogue directement avec l’AI Agent.
Prenons un scénario d’entreprise relativement courant. Un agent utilise un système RAG pour rechercher des informations dans des documents internes. Il est également connecté à plusieurs applications métier afin d’aider les collaborateurs à réaliser certaines tâches.
Un document apparemment légitime est ajouté à une source consultée par le RAG. À l’intérieur se trouve une instruction conçue non pas pour le collaborateur, mais pour le modèle.
Lorsque le document est récupéré et intégré au contexte, l’agent peut interpréter cette instruction comme quelque chose qu’il doit suivre.
On parle alors d’indirect prompt injection : selon le NIST, l’injection est réalisée à travers une ressource contrôlée plutôt que directement via l’entrée de l’utilisateur.
Illustration 1 : de la donnée malveillante à l’action
Le point critique de cette chaîne n’est pas uniquement la capacité de l’attaquant à influencer le modèle. C’est ce que l’agent est autorisé à faire après cette influence.
Un LLM connecté n’a plus le même profil de risque
La question pour le CISO ou le SOC Manager n’est donc plus seulement : « Le modèle peut-il être manipulé ? » Elle devient : « Que peut atteindre un attaquant si le modèle est manipulé ? »
Le RAG n’élimine pas la Prompt Injection
Le RAG permet d’enrichir le contexte d’un modèle avec des informations provenant de sources spécifiques. Mais cette architecture crée également une relation de confiance entre le modèle et les données qu’il récupère.
Or une donnée récupérée n’est pas nécessairement une donnée fiable.
Un document, un ticket, une page web, un e-mail ou une autre ressource peut contenir des instructions hostiles. Si elles sont récupérées avec le contenu métier et intégrées au contexte du modèle, la frontière entre donnée à analyser et instruction à suivre devient un enjeu de sécurité.
OWASP indique explicitement que le RAG et le fine-tuning ne permettent pas, à eux seuls, d’éliminer les vulnérabilités de prompt injection.
Pour une architecture RAG d’entreprise, sécuriser uniquement le prompt système n’est donc pas suffisant. Il faut également considérer les sources documentaires comme des entrées potentiellement non fiables.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Ut elit tellus, luctus nec ullamcorper mattis, pulvinar dapibus leo.
Le vrai multiplicateur de risque : les outils
Il ne s’agit pas d’une formule statistique, mais d’un modèle de lecture du risque. Un agent disposant de peu d’accès et incapable d’exécuter des actions présente un périmètre d’impact limité. Le même type d’injection appliqué à un agent disposant de credentials puissants, de plusieurs outils et d’une forte autonomie peut avoir des conséquences très différentes.
OWASP décrit ce problème sous le concept d’Excessive Agency : des actions dommageables peuvent être réalisées lorsqu’un système LLM dispose de fonctionnalités, permissions ou autonomie excessives face à des sorties manipulées ou inattendues.
Les credentials transforment l’agent en point de passage vers le SI
Microsoft a documenté en 2026 un scénario dans lequel une instruction malveillante placée dans un document partagé pouvait amener un agent disposant des accès nécessaires à rechercher un fichier sensible puis à tenter d’en exfiltrer le contenu par e-mail.
De la Prompt Injection à l’action métier
Illustration 2 : AI Agent Attack Chain
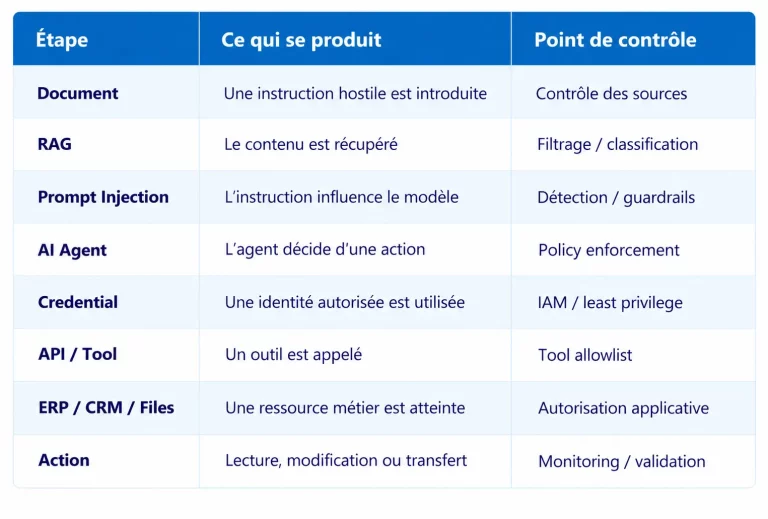
Même si une instruction hostile atteint le modèle, les couches suivantes doivent encore pouvoir empêcher qu’elle se transforme en action dangereuse.
Une Prompt Injection ne devrait jamais devenir une autorisation
AI Agent → demande une action → Policy vérifie → IAM autorise → Tool exécute → SOC observe
Microsoft recommande notamment des rôles liés aux tâches, des scopes explicites, des allowlists d’outils, des privilèges temporaires et une nouvelle vérification de l’autorisation dans les systèmes en aval.
Le SOC doit surveiller l’action, pas seulement le prompt
Réduire l’impact plutôt que chercher une protection parfaite
Cela implique de limiter les permissions de l’agent, contrôler ses outils, isoler les fonctions sensibles, restreindre les credentials, valider les actions à fort impact, surveiller son comportement et conserver une auditabilité de bout en bout.
De la Prompt Injection à l’action : où placer les contrôles ?
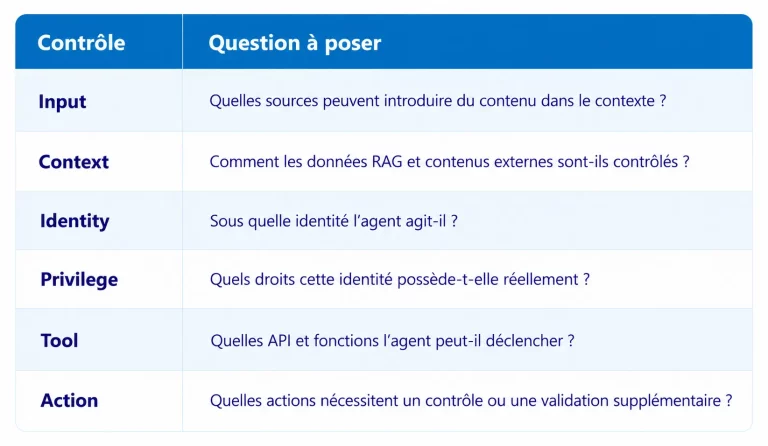
Illustration 3 : Prompt-to-Action Security Model
Ce framework éditorial permet surtout de déplacer l’analyse du prompt seul vers l’ensemble du chemin d’exécution. Une organisation peut ainsi identifier l’endroit où une manipulation du modèle pourrait réellement franchir une frontière de confiance.
Pour une entreprise tunisienne, le sujet reste architectural
Pour une entreprise tunisienne, les mécanismes techniques de la prompt injection ne sont pas différents. Le véritable enjeu réside dans l’architecture à laquelle l’AI Agent est connecté.
Cette analyse devient particulièrement importante lorsqu’un agent intervient dans des environnements bancaires, assurantiels, industriels, télécoms ou publics, ou lorsqu’il manipule des données sensibles et accède à des systèmes critiques.
Il faut notamment identifier où le modèle est exécuté, quelles données alimentent le RAG, quelles API sont accessibles, quelles identités sont utilisées, quels systèmes peuvent être modifiés et quelles informations peuvent sortir de l’environnement.
Le choix d’une architecture locale, cloud, privée ou hybride ne supprime donc pas automatiquement le risque de prompt injection. Ce sont les frontières de confiance, les permissions et les capacités d’action qui déterminent principalement l’impact potentiel.
Ce que les CISO et SOC Managers doivent vérifier dès maintenant
La Prompt Injection n’est que le début de la chaîne
Votre AI Agent est-il réellement isolé ?
FAQ